
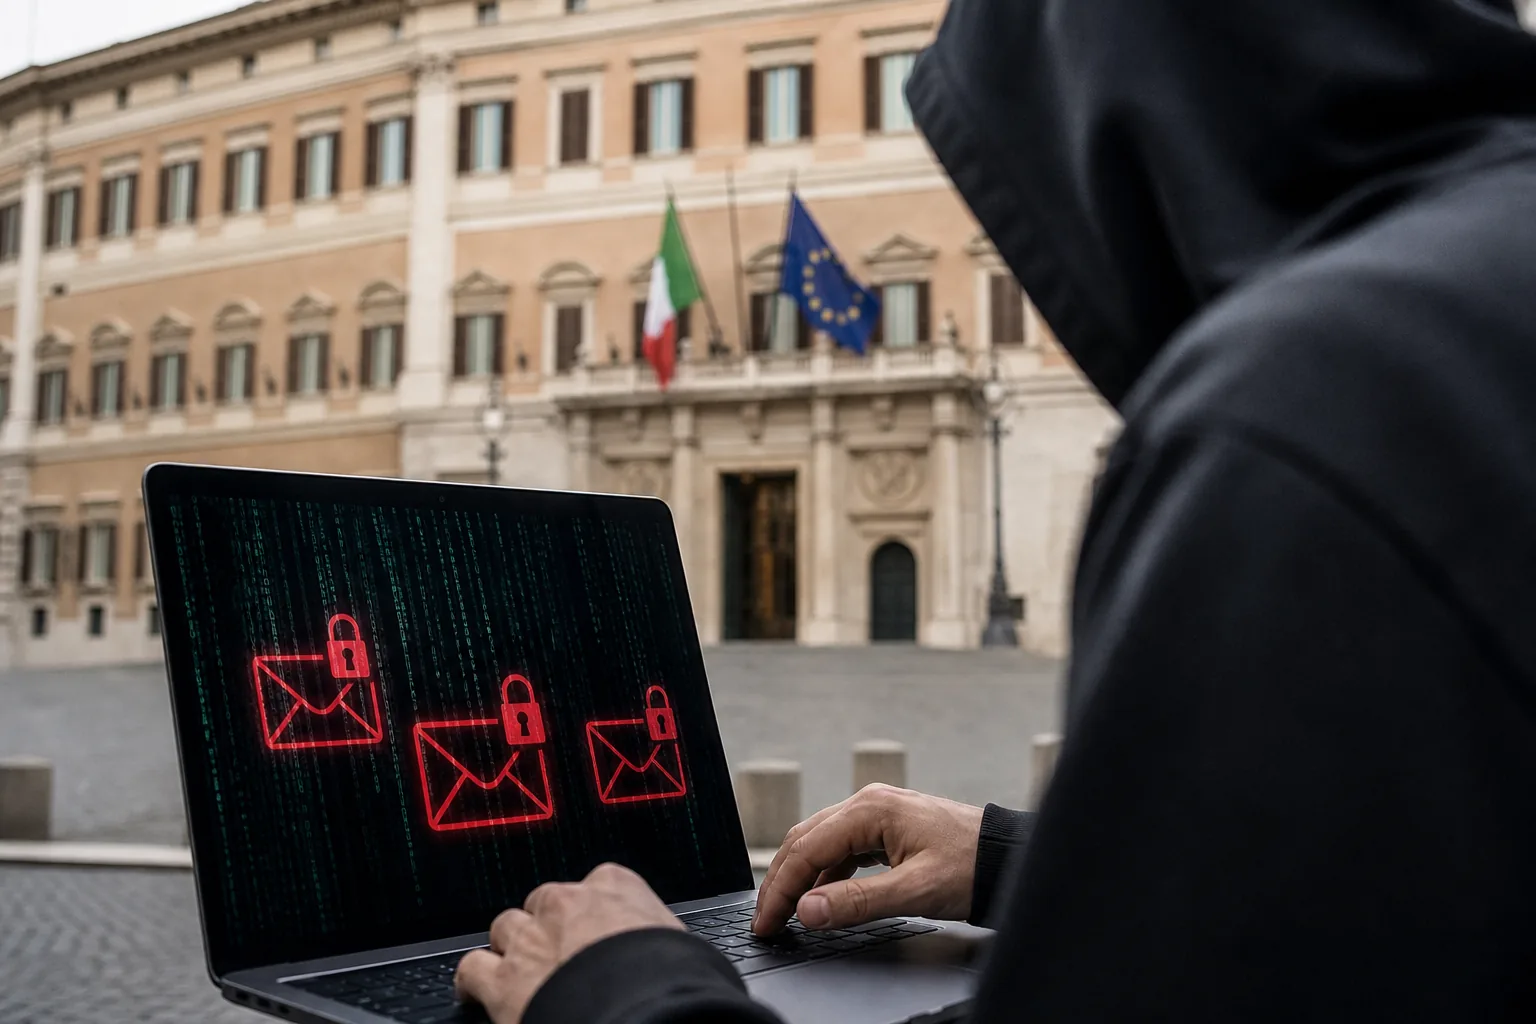
Il 27 ottobre 2026 la notizia di un attacco hacker alla Camera dei Deputati ha scosso il mondo politico italiano: ignoti sono riusciti a violare la rete di Montecitorio, compromettendo diverse caselle email parlamentari. Tra gli account colpiti figura anche quello della Presidente del Consiglio Giorgia Meloni, un dettaglio che ha immediatamente amplificato l’eco mediatica dell’episodio e riacceso il dibattito sulla sicurezza informatica delle istituzioni italiane.
Cosa è successo a Montecitorio
L’attacco ha preso di mira la rete informatica della Camera dei Deputati, con un’azione mirata alle caselle di posta elettronica assegnate ai parlamentari. Secondo quanto riportato da fonti come Il Foglio e Adnkronos, più account risultano compromessi, anche se il numero esatto non è stato ufficialmente confermato dalle autorità competenti.
Il punto più delicato riguarda la casella email intestata a Giorgia Meloni. Va però precisato un elemento cruciale: quell’account non era attivamente utilizzato dalla Presidente del Consiglio. Si trattava, in sostanza, di una casella istituzionale legata al suo ruolo di deputata, rimasta di fatto in disuso. Questo non riduce la gravità simbolica e politica della violazione, ma circoscrive le possibili conseguenze pratiche in termini di informazioni sensibili effettivamente accessibili agli attaccanti.
Al momento della stesura di questo articolo, l’identità degli autori dell’attacco è sconosciuta e non risultano rivendicazioni pubbliche. Non è stato nemmeno confermato se i responsabili abbiano soltanto avuto accesso agli account o se abbiano effettivamente esfiltrato dati.
→ Leggi anche: Attacco hacker ASOS: minaccia di pubblicare dati clienti
Il contesto: la minaccia ibrida alle istituzioni
L’episodio non arriva in un vuoto. Da mesi il dibattito sulla sicurezza cibernetica delle istituzioni italiane è al centro dell’agenda politica. Il Ministro della Difesa Guido Crosetto aveva già lanciato avvertimenti espliciti riguardo alle minacce di guerra ibrida, un concetto che comprende attacchi informatici, disinformazione e operazioni di intelligence condotte da attori statali o parastatali contro infrastrutture e istituzioni di paesi terzi.
Le istituzioni parlamentari rappresentano bersagli di particolare interesse strategico: ospitano comunicazioni riservate, dibattiti interni su temi sensibili e dati relativi all’attività legislativa. Un accesso non autorizzato a questi sistemi, anche se limitato nel tempo, può fornire informazioni preziose a chi voglia monitorare le dinamiche politiche di un paese.
Non è la prima volta che parlamenti europei finiscono nel mirino di attori ostili. Episodi analoghi hanno colpito il Bundestag tedesco, il Parlamento europeo e diverse assemblee legislative di paesi NATO negli ultimi anni, segnalando una tendenza consolidata a utilizzare le istituzioni democratiche come vettori di attività di spionaggio o destabilizzazione.
Perché l’attacco hacker alla Camera dei Deputati è politicamente rilevante
Al di là degli aspetti tecnici, questo attacco hacker alla Camera dei Deputati solleva interrogativi strutturali che meritano attenzione. Il primo riguarda la gestione degli account istituzionali inattivi: una casella email assegnata a un membro del governo, anche se non utilizzata, rappresenta un punto di accesso potenzialmente sensibile se non adeguatamente protetta o disattivata.
Il secondo interrogativo tocca la formazione del personale politico in materia di sicurezza informatica. Le credenziali di accesso sono spesso il tallone d’Achille di qualsiasi sistema: password deboli, riutilizzate o non aggiornate periodicamente aprono la strada a tecniche di attacco relativamente semplici come il credential stuffing o il phishing mirato.
→ Leggi anche: Truffa PostePay: la finta email di Poste Italiane che svuota il conto, ecco come proteggerti
Il terzo aspetto riguarda la trasparenza istituzionale. In casi come questo, la comunicazione pubblica è fondamentale: i cittadini hanno il diritto di sapere se le comunicazioni dei loro rappresentanti eletti sono state esposte, in quale misura e quali misure vengono adottate per evitare recidive. Al momento, le informazioni ufficiali rimangono limitate.
Sicurezza informatica parlamentare: un problema europeo
L’Agenzia dell’Unione Europea per la Cybersicurezza (ENISA) ha documentato negli ultimi anni un incremento significativo degli attacchi diretti contro istituzioni governative e parlamentari in tutta Europa. I vettori più comuni includono il phishing sofisticato, la compromissione di credenziali tramite database trafugati da altri servizi online e l’accesso a sistemi con autenticazione debole.
Per le istituzioni italiane, il punto critico è spesso la coesistenza di sistemi informatici di generazioni diverse, con standard di sicurezza disomogenei. Un account parlamentare non utilizzato ma ancora attivo è esattamente il tipo di vulnerabilità che un attaccante esperto sa come sfruttare: nessuno lo monitora, nessuno si accorge immediatamente dell’accesso anomalo.
La risposta a questi scenari richiede investimenti strutturali: autenticazione a più fattori su tutti gli account istituzionali, revisione periodica delle utenze attive, formazione continua del personale e protocolli di risposta rapida agli incidenti. Misure note, spesso raccomandate, non sempre implementate con la necessaria sistematicità.
Quello che è accaduto il 27 ottobre 2026 a Montecitorio è un episodio concreto e documentato, non un’ipotesi di scenario. La sua rilevanza non dipende dall’identità degli attaccanti — ancora ignota — né dalla quantità di dati eventualmente sottratti, ma dalla domanda che pone con forza: le istituzioni italiane sono davvero pronte ad affrontare una minaccia cibernetica che, come aveva già avvertito il ministro Crosetto, non è più un’eventualità remota ma una realtà operativa del presente.
Questo articolo è stato realizzato con il supporto dell'AI e sottoposto a revisione editoriale.